La aplicación maliciosa fue descargada por más de 2,6 millones de usuarios antes de que fuera eliminada
La empresa de seguridad informática Symantec ha descubierto en Google Play Store al menos ocho aplicaciones dañinas que engañan a los usuarios de Android para realizar ataques maliciosos como DDoS.
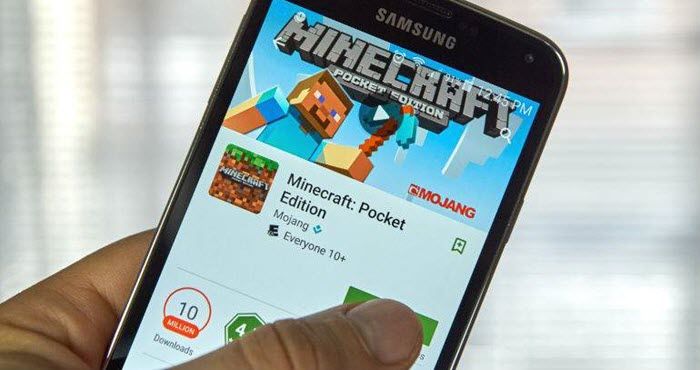
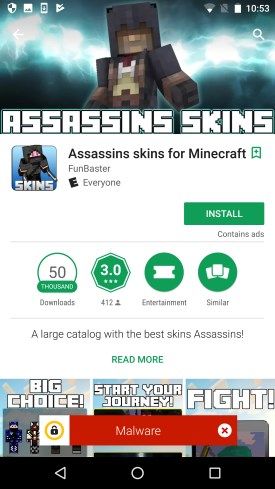
Las apps aparentan proporcionar máscaras para cambiar la apariencia de los personajes del juego ‘Minecraft: Pocket Edition’, y fue descargada por más de 2.6 millones de usuarios antes de que fuera eliminada.
Estas apps contienen también un “nuevo tipo de malware Android altamente prevalente” llamado Android.Sockbot que conecta los dispositivos infectados a los servidores controlados por los hackers.
La mayoría de los usuarios infectados se encuentran en Estados Unidos, los demás están repartidos en Rusia, Ucrania, Brasil y Alemania. En México no se han reportado casos de usuarios con este virus.
Una vez activada la aplicación se conecta a un servidor de Control y Comando (C&C) en el puerto 9001, el cual solicita a la app que abra un ‘socket’ utilizando el protocolo SOCKS para recibir una lista de anuncios y metadatos asociados.
Symantec informó a Google sobre las aplicaciones maliciosas el pasado 6 de octubre para que las eliminara desde su tienda virtual.
Con información de Tekcrispy
Minuto a minuto