Blue Coat, firma especializada en tecnologías de la información identificó un malware que, oculto en mensajes titulados “Je suis Charlie”, empezó a circular viralmente tras la masacre en la redacción del semanario Charlie Hebdo en Paris. Se trata del malware DarkComet RAT (conocido como Fynlonski), una herramienta gratuita de administración remota que ha servido como … Continued
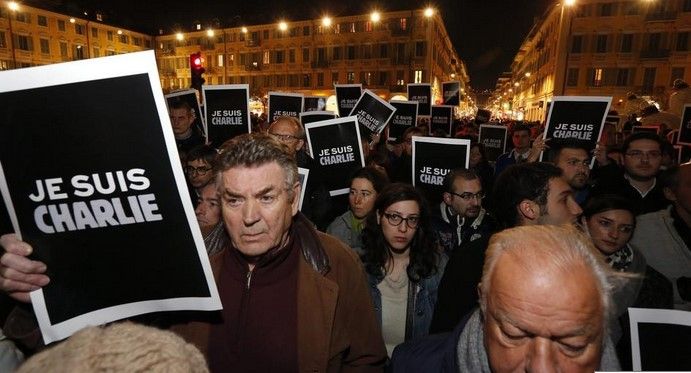
Blue Coat, firma especializada en tecnologías de la información identificó un malware que, oculto en mensajes titulados “Je suis Charlie”, empezó a circular viralmente tras la masacre en la redacción del semanario Charlie Hebdo en Paris.
Se trata del malware DarkComet RAT (conocido como Fynlonski), una herramienta gratuita de administración remota que ha servido como puerta trasera para la entrada de un potente troyano, de acuerdo con un comunicado de la tecnológica.
Precisa que este malware descarga una copia de sí mismo con el nombre svchost.ext y lanza la imagen de un recién nacido, con una etiqueta que lleva el nombre “Je suis Charlie”, y parece que la imagen fue tomada de fuentes públicas.
El ejemplo también publica un mensaje en francés para hacerle creer al usuario que el binario ha sido creado en una versión previa de MovieMaker.
La dirección IP francesa y el mensaje de error en francés refuerza la impresión de que el malware ha sido diseñado pensando en usuarios franceses.
Por lo anterior, Blue Coat ya informó a las autoridades francesas de la existencia de este malware y sus actividades, y destacó que seguirá monitoreando.
Con información de Notimex
Minuto a minuto