La investigación de Kaspersky revela cómo los ciberdelincuentes han encontrado la forma de cometer fraudes con tarjetas bancarias sin contacto
Una nueva y altamente sofisticada modalidad de fraude bancario ha sido descubierta por la firma de ciberseguridad Kaspersky, encendiendo las alarmas a nivel global. Bautizado como “Toque Fantasma” (Ghost Touch), este método logra sortear la seguridad de los pagos por proximidad o transacciones contactless, permitiendo a los delincuentes completar compras fraudulentas en cuestión de segundos.
La investigación de Kaspersky revela cómo los ciberdelincuentes han encontrado la forma de explotar una de las tecnologías de pago más populares, particularmente en América Latina, donde casi todos los usuarios de tarjetas bancarias pueden realizar pagos sin contacto. Aunque la seguridad del pago por proximidad reside en la generación de un token o código único que expira en segundos, los estafadores han desarrollado aplicaciones maliciosas para interceptarlo y retransmitirlo a otro dispositivo para consumar el delito.
Brasil, el Foco Rojo del Fraude
El panorama de esta nueva amenaza sitúa a Brasil en una posición preocupante, al concentrar casi la mitad (47%) de los intentos de fraude “Toque Fantasma” bloqueados a nivel mundial. Le siguen en la lista India, China y España. Este dato subraya la urgencia de concienciar sobre este riesgo, especialmente en países con alta penetración de pagos contactless.
¿Cómo Funciona el “Toque Fantasma”? Dos Modalidades de Ataque
La estafa opera bajo dos escenarios principales, ambos aprovechando la rapidez y la tecnología NFC (Comunicación de Campo Cercano) para actuar sin dejar rastro:
1. Fraude Presencial: El Robo Rápido en Lugares Concurridos
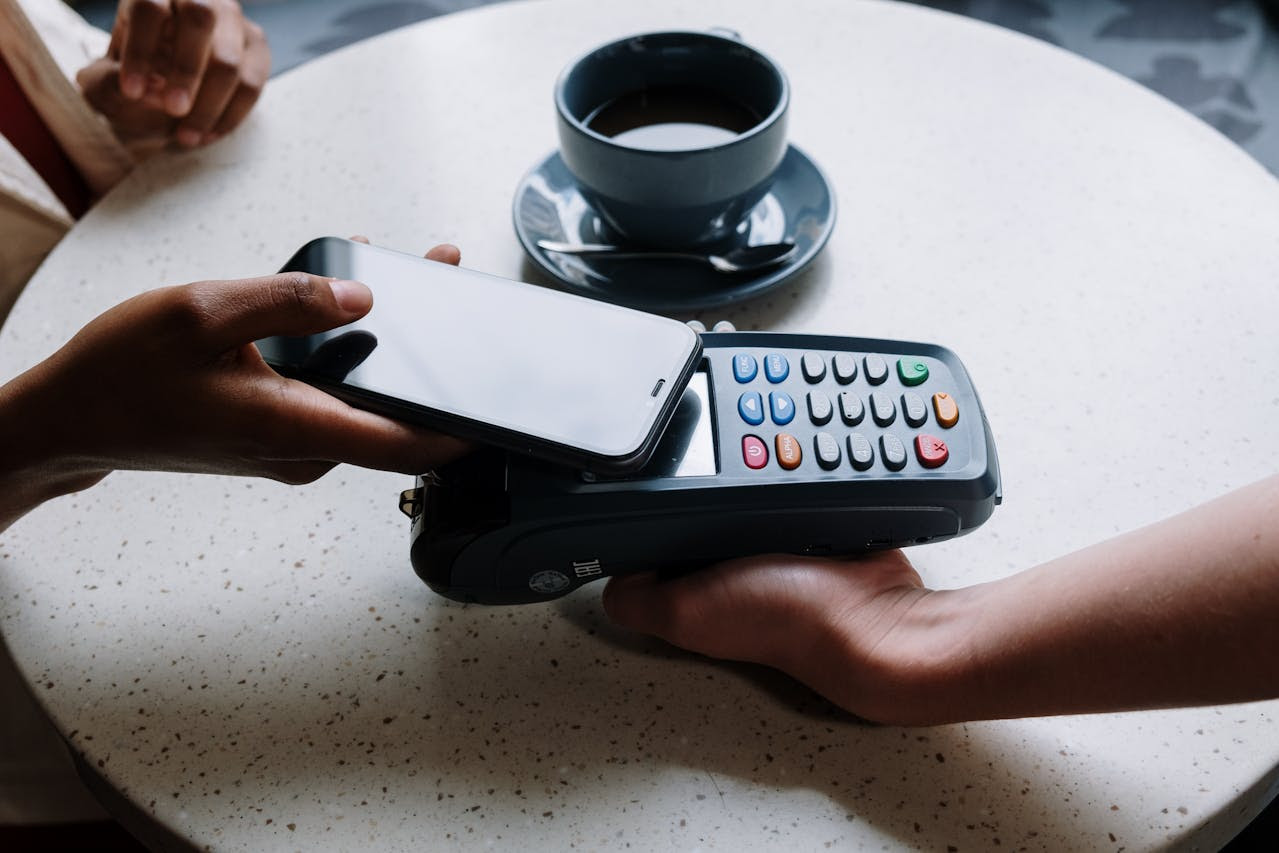
En esta modalidad, los delincuentes explotan la velocidad de la tecnología NFC para robar el token de pago por proximidad sin ser detectados. El ataque requiere de dos teléfonos móviles y la cercanía a la víctima.
- Un criminal se acerca lo suficiente a la víctima (en una fila, un evento o una mesa de café) para que su celular, con la aplicación maliciosa, pueda robar el token del pago por proximidad del celular o tarjeta de la víctima.
- Este código único es enviado en tiempo real a un segundo dispositivo, manejado por un cómplice.
- El cómplice se acerca de inmediato a una terminal de cobro y finaliza la compra fraudulenta utilizando el token robado, como si fuera la tarjeta original.
La víctima pierde dinero sin que su dispositivo o tarjeta sean infectados y, en la mayoría de los casos, sin percatarse del robo en el momento.
Te puede interesar: Se cumplen dos años del ataque de Hamás a Israel
2. Fraude Remoto: Ingeniería Social y Aplicaciones Falsas
El ataque a distancia se inicia con una manipulación psicológica conocida como ingeniería social:
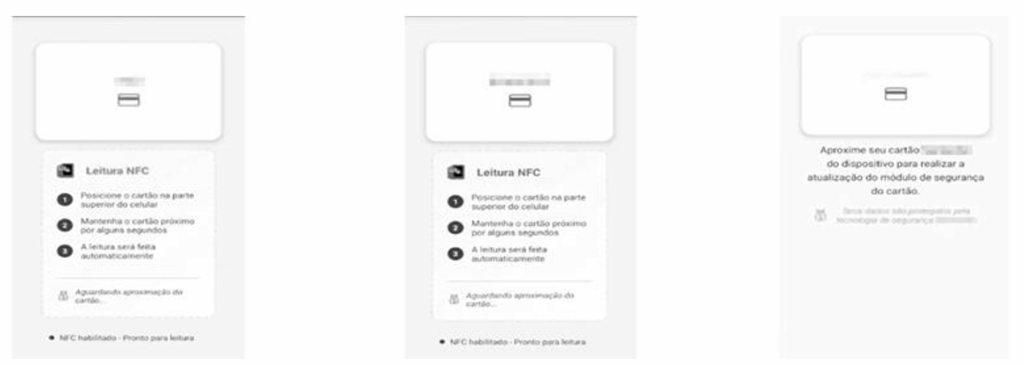
- Un criminal contacta a la víctima (haciéndose pasar por personal de un banco o emisor de tarjetas) y la convence de instalar una aplicación falsa con el pretexto de “validar” su tarjeta.
- Una vez dentro de la app maliciosa, se le pide a la víctima acercar su tarjeta física al celular.
- En ese instante, la aplicación intercepta el token NFC generado por la tarjeta y lo retransmite al teléfono del atacante.
- Con el token activo, el delincuente solo necesita acercar su celular a una terminal para completar la compra.
“Esta estafa demuestra cómo los criminales saben bien cómo explotar las reglas del juego al crear un fraude sin necesidad de ‘hackear el sistema’. Nuestro análisis muestra que, aún con las capas de seguridad existentes, la creatividad de los atacantes permitió interceptar y reenviar datos de tarjetas, transformando la conveniencia en un riesgo real para los consumidores”, explicó Anderson Leite, investigador de Seguridad en Kaspersky.
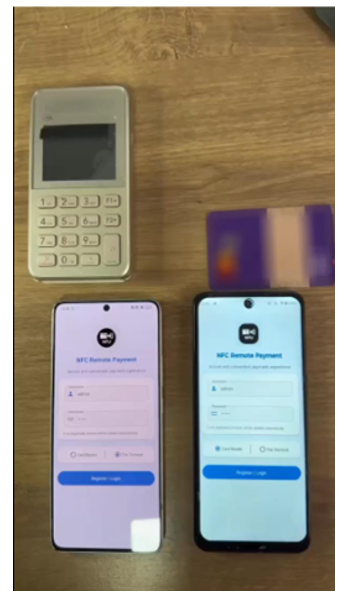
Este tipo de estafa suele ser única por víctima, ya que el token expira rápidamente. Kaspersky señala que el ataque afecta principalmente a usuarios del sistema operativo Android, que permite la instalación de aplicaciones fuera de las tiendas oficiales. Tutoriales y videos que detallan cómo configurar y usar estas herramientas circulan en canales de plataformas como Telegram, donde se promueven como “soluciones para pagos a distancia” cuando, en la práctica, son herramientas de fraude.
La revelación de este “Toque Fantasma” exige a los usuarios de pagos contactless extremar precauciones y a las instituciones financieras reforzar sus sistemas de detección y alerta.
Minuto a minuto