El traslado de las actividades de la oficina a la casa sin las medidas adecuadas provocó más de 98 millones de ataques de acceso remoto
En marzo de 2020, la Organización Mundial de la Salud (OMS) declaró oficialmente la pandemia de COVID-19. Miles de personas se vieron en la necesidad de trasladar su trabajo a casa con los riesgos que esto implica en materia de ciberseguridad. Uno de los más comunes son los ataques contra los protocolos utilizados por los empleados para acceder a los recursos de la empresa.
¿Pero dónde está el riesgo? Es muy sencillo. Los atacantes prueban diferentes nombres de usuarios y contraseñas hasta encontrar la combinación correcta para entrar a los recursos corporativos.
El Protocolo de Escritorio Remoto (RDP, por sus siglas en inglés) es quizá el más popular, ya que se utiliza para acceder a Windows o a los servidores.
Después de la migración al trabajo remoto, los ataques de fuerza bruta contra este tipo de protocolo crecieron significativamente en todo el mundo en comparación con el período prepandémico, aunque hubo una caída en el último trimestre de 2020”, explicó Kaspersky.
NÚMERO DE ATAQUES EN MÉXICO
En el caso de México, en 2020 se registraron 98 millones de ataques.
“En febrero de 2020, México registró 2,6 millones de ataques, los cuales ascendieron a 8,5 millones en marzo del mismo año, representando un crecimiento del 227% entre el “antes de la pandemia” y el “durante la pandemia”. Este aumento fue mayor que el crecimiento global registrado de 197% (de 93 millones a 277 millones de febrero a marzo de 2020)”, aseguró Kaspersky.
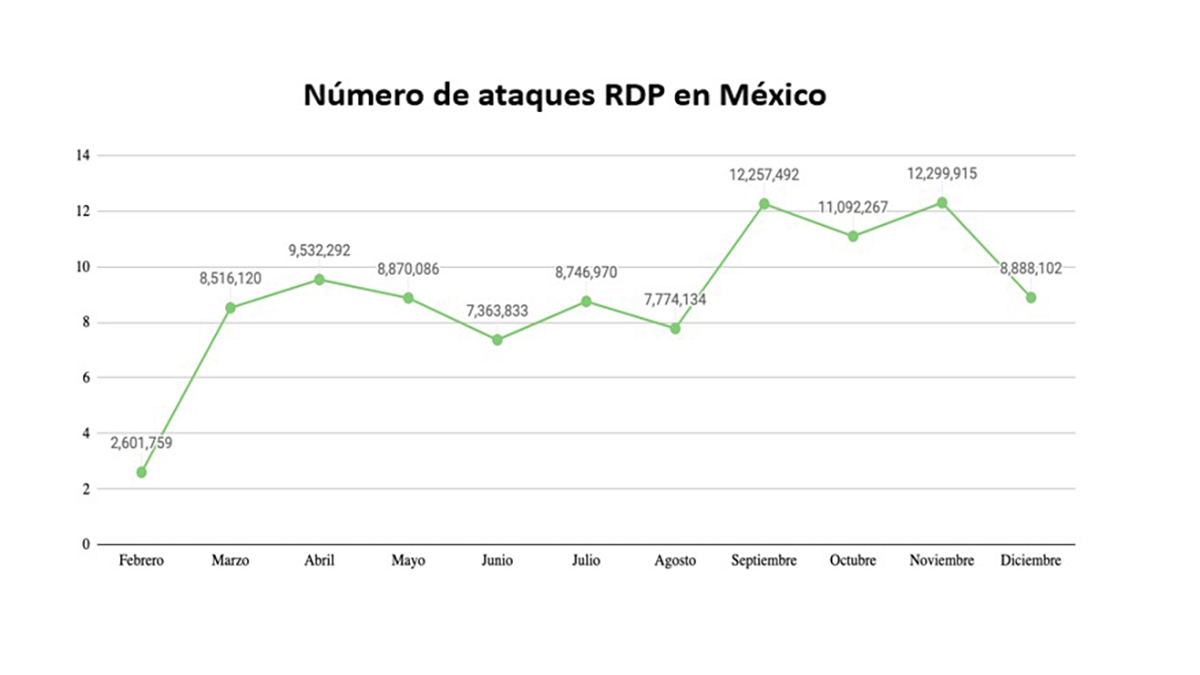
A partir de esa fecha, nunca bajaron de los 7.3 millones en el país.
Las tasas más altas se dieron en septiembre y noviembre con poco más de 12.2 millones por mes.
Eso no es todo. En 2021 ya hay cifras que preocupan. Los dos primeros meses del año se reportaron más de 22.6 millones de ataques.
En general más del 50% de los mexicanos han sufrido un ataque cibernético.
LOS CASOS A NIVEL MUNDIAL
Desde abril de 2020 hasta febrero de 2021, nunca ha habido una tasa de ataques por debajo de los 300 millones al mes.
El registro más alto se dio en noviembre de 2020 409 millones.
En febrero, a casi un año del confinamiento, se produjeron 377.5 millones de ataques de fuerza bruta en todo el mundo.
AMÉRICA LATINA
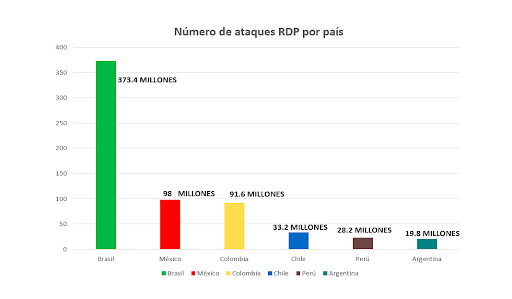
Los países de América Latina donde se registraron más ataques en 2020 fueron:
Brasil: 373.4 millones
México: 98 millones
Colombia: 91.6 millones
En total, la región recibió más de 654 millones de ataques en 2020.
“Ahora que las empresas empiezan a considerar la reapertura de sus oficinas, muchas dicen que seguirán incluyendo el Home Office en su modelo operativo o establecerán un formato híbrido. Esto significa que es probable que este tipo de ataques contra los protocolos de escritorio remoto sigan produciéndose a un ritmo bastante elevado”, alertó Dmitry Galov, experto en seguridad de Kaspersky.
¿CÓMO EVITAR UN ATAQUE?
-Habilitar el acceso RDP de sus empleados a través de una Red Privada Virtual (VPN) corporativa.
-Es necesario contar con el uso de la autentificación a nivel de red (NLA) cuando se conecte de forma remota.
-Activar la autentificación multifactorial.
-Utilice una solución de seguridad corporativa con protección contra las amenazas de la red.
Puede encontrar más información sobre la evolución del panorama de las amenazas desde el inicio de la pandemia en Securelist.
Con información de Kaspersky
Minuto a minuto